Análisis sectorial
La cadena de suministro es tu superficie de ataque
Por qué la evaluación de proveedores merece el mismo rigor que tu programa de seguridad y cómo hacerla proporcional.
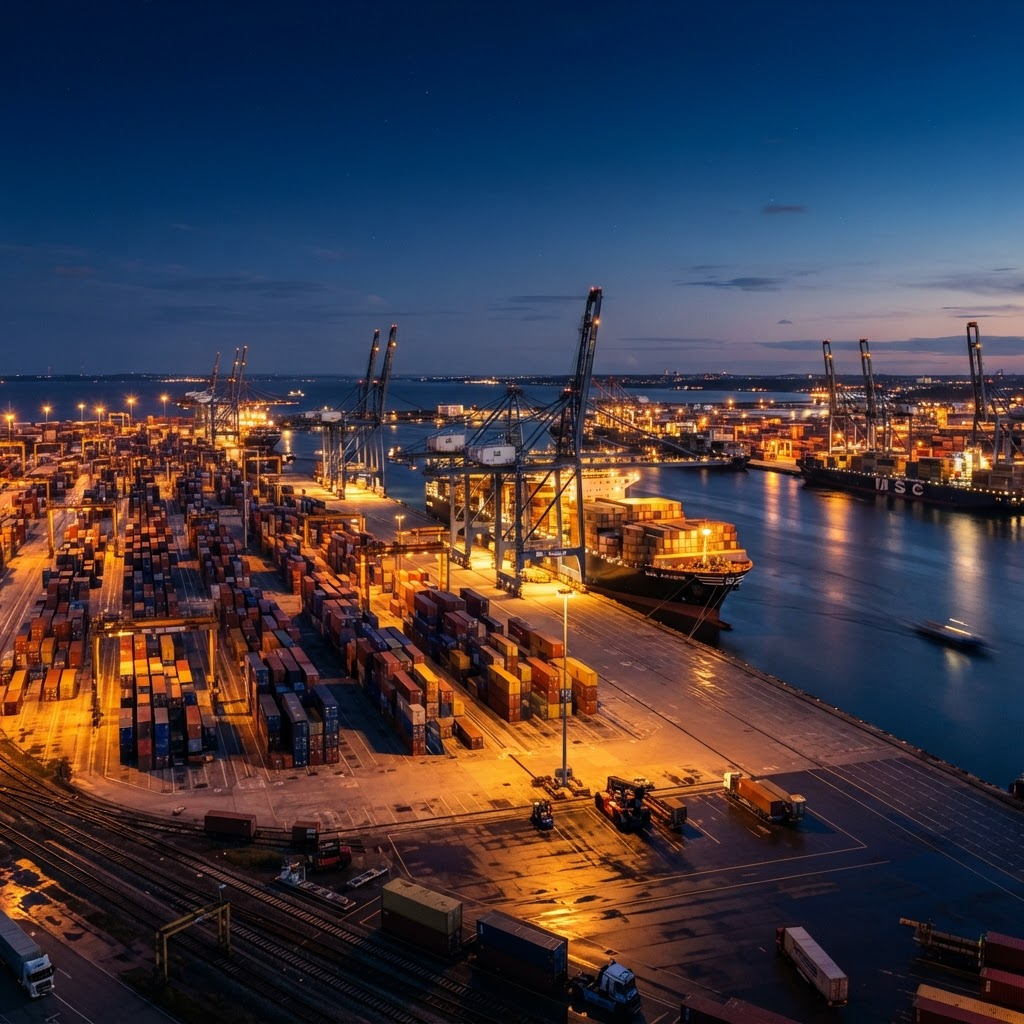
Los fabricantes y operadores logísticos llevan una década optimizando las cadenas de suministro en coste y rapidez. El resultado son redes eficientes, muy interdependientes, con poco margen de maniobra y dependencias muy concentradas que rara vez aparecen en un registro de riesgos.
Los equipos de seguridad suelen ver el riesgo de la cadena de suministro como un ejercicio de cuestionarios. Los de operaciones lo ven como un problema de continuidad. Ambos tienen razón y sus perspectivas deben integrarse.
Esa integración importa porque cada función mantiene una lista distinta. Compras sabe qué proveedores concentran más gasto; seguridad, cuáles tienen credenciales; operaciones, cuáles podrían detener una línea antes del jueves. El proveedor más importante suele figurar en una sola de esas listas y, a menudo, no es el que tiene el contrato de mayor valor.
La concentración es el riesgo sin responsable
Pregunta cuántos proveedores críticos dependen del mismo operador logístico, la misma región de nube o el mismo componente de fuente única. En nuestras evaluaciones, la respuesta suele ser desconocida y la concentración, mayor de lo que se suponía.
Mapear las dependencias de segundo nivel de los diez proveedores más críticos es un trabajo poco vistoso que revela de forma sistemática exposiciones que ningún cuestionario habría detectado.
La concentración se oculta bien porque compras la mide con la unidad equivocada. Tres proveedores homologados para un componente parecen una redundancia saludable; si los tres envían por el mismo puerto o compran el mismo subconjunto a la misma fábrica, la redundancia es administrativa, no física. Dos fuentes que convergen dos niveles más abajo son un punto único de fallo con mejor documentación.
El mismo patrón aparece en el software. Cuatro proveedores SaaS en la ruta crítica pueden compartir una región de nube, un proveedor de autenticación o un procesador de pagos. La diversidad contractual dice muy poco sobre la diversidad de infraestructura, y solo esta última mantiene el servicio durante una caída.
Una evaluación de proveedores proporcional
Enviar a cada proveedor un cuestionario de seguridad de 200 preguntas genera apariencia de cumplimiento y poca información útil. Clasifica a los proveedores según el acceso y la dependencia que representan y aplica un escrutinio real —evidencias, no declaraciones— al pequeño grupo capaz de detener tus operaciones.
El acceso y la criticidad son dimensiones diferentes y deben evaluarse por separado. Un pequeño proveedor de analítica con un token API persistente sobre los datos de producción supone exposición de seguridad, pero no necesariamente de continuidad; un fabricante único de cajas de cambios sin acceso a la red representa lo contrario. La empresa de limpieza con acceso al edificio fuera de horario también debe estar en la lista, aunque rara vez figure en una elaborada por TI.
Para los proveedores críticos, pide pruebas, no garantías genéricas: la declaración de alcance del certificado, la fecha y el resultado de la última prueba de restauración, un resumen reciente de pruebas de penetración y el nombre de quien te llamaría durante un incidente. Un certificado confirma que se evaluó un sistema; su alcance indica si cubría el servicio que realmente compras.
Para el resto, unos mínimos contractuales y la supervisión resultan suficientes y honestos.
Redactar requisitos exigibles
Las cláusulas que exigen unas imprecisas «mejores prácticas del sector» son difíciles de hacer cumplir. Especifica plazos de notificación, derecho de auditoría, identificación de subcontratistas y objetivos mínimos de recuperación. Después, verifícalos al menos una vez para los proveedores críticos.
Los plazos de notificación merecen especial atención ante el endurecimiento regulatorio. Si debes emitir una alerta temprana en 24 horas desde que conoces un incidente significativo, un contrato que permite al proveedor avisarte en cinco días laborables hace matemáticamente imposible cumplir tu plazo. Los plazos del proveedor deben ser inferiores a los tuyos; es poco probable que los contratos firmados antes de existir esa obligación la satisfagan.
Incluye las condiciones de salida mientras tienes capacidad de negociación. ¿Qué ocurre con tus datos al terminar el contrato, en qué formato se devuelven, en cuántos días y quién confirma su eliminación? El apoyo a la salida es sencillo de negociar al firmar y muy caro durante una disputa o tras la insolvencia del proveedor.
Un proveedor que no puede comprometerse con un plazo de notificación te está diciendo algo importante sobre su propia preparación.
Olha Mann
Fundadora y consultora principal
CISSP — Certified Information Systems Security Professional · CISM — Certified Information Security Manager · CEH — Certified Ethical Hacker · Auditora líder ISO/IEC 27001:2022